随着互联网的飞速发展,互联网信息服务已深入社会生活的方方面面。在提供便捷服务的网络安全问题也日益凸显。为了规范互联网信息服务活动,保障网络安全,促进互联网信息服务健康有序发展,我国相关法律法规明确要求,互联网信息服务提供者在上线前必须完成安全评估。本文将围绕互联网信息服务安全评估及互联网安全服务展开详细说明,为相关企业提供操作指南。
一、互联网信息服务安全评估的法律依据与适用范围
互联网信息服务安全评估主要依据《中华人民共和国网络安全法》《互联网信息服务管理办法》《互联网安全保护技术措施规定》等法律法规。根据规定,互联网信息服务提供者(包括网站、APP、小程序、公众号等)在上线前,应当自行或委托第三方机构开展安全评估,确保其服务符合网络安全要求。
具体而言,安全评估适用于以下情形:
- 新上线互联网信息服务;
- 原有服务新增功能或发生重大变更;
- 服务涉及用户个人信息收集、使用;
- 服务具有舆论属性或社会动员能力;
- 法律法规要求的其他情形。
二、互联网信息服务安全评估的主要内容
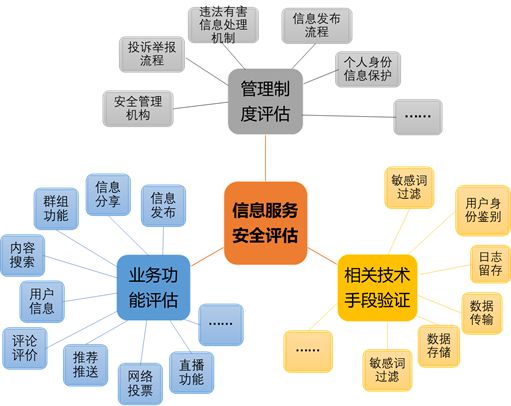
安全评估应涵盖以下核心内容:
1. 安全管理制度
评估企业是否建立网络安全管理制度、操作规程,是否明确网络安全责任人和岗位职责,是否制定网络安全事件应急预案。
2. 安全技术措施
检查是否采取防范计算机病毒、网络攻击、网络侵入等危害网络安全行为的技术措施,包括防火墙、入侵检测、数据加密、访问控制等。
3. 个人信息保护
评估个人信息收集、存储、使用、传输、删除等环节的合规性,是否遵循合法、正当、必要原则,是否明示收集使用规则并取得用户同意。
4. 内容安全
对于具有舆论属性或社会动员能力的服务,需评估内容审核机制、信息发布审核制度、违法信息处置措施等。
5. 数据安全
评估数据分类分级、备份恢复、安全审计等数据安全保护措施,确保数据完整性、保密性和可用性。
6. 安全教育培训
检查是否定期开展网络安全教育和培训,提高从业人员安全意识。
7. 日志留存
评估是否按规定留存网络日志不少于六个月,并采取技术措施确保日志安全。
三、互联网安全服务的内容与选择
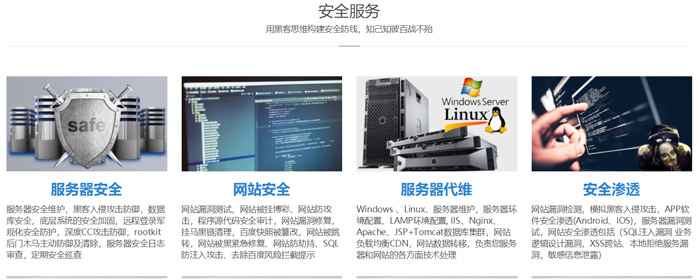
企业可自行开展安全评估,也可委托专业的互联网安全服务机构。专业的互联网安全服务通常包括:
- 安全评估咨询:协助企业梳理安全现状,识别风险点,制定整改方案;
- 渗透测试:模拟黑客攻击,发现系统漏洞;
- 漏洞扫描:利用工具检测系统已知漏洞;
- 安全加固:提供系统、网络、应用层面的加固建议;
- 应急响应:提供安全事件应急处置服务;
- 安全培训:提升企业员工安全意识和技能。
选择安全服务机构时,应考察其资质、经验、技术能力及信誉,确保服务质量。
四、安全评估的实施流程
- 前期准备:成立评估小组,明确评估范围,收集相关资料;
- 风险评估:通过文档审查、人员访谈、技术检测等方式识别安全风险;
- 整改加固:针对发现的风险制定整改措施并实施;
- 复测验证:对整改效果进行验证;
- 报告编制:形成安全评估报告,记录评估过程、发现的问题及整改情况;
- 提交备案:按要求向主管部门提交评估报告。
五、常见问题与应对建议
- 认为安全评估是形式:应认识到安全评估是法律义务,更是保障企业自身安全的重要手段;
- 技术能力不足:可借助第三方专业机构的力量;
- 评估后松懈:安全是持续过程,应定期复评,动态调整安全措施。
六、
互联网信息服务安全评估是上线前的必备环节,也是企业履行网络安全主体责任的重要体现。通过科学、规范的安全评估,可以有效防范网络安全风险,保护用户合法权益,促进互联网信息服务健康发展。企业应高度重视,建立健全网络安全管理制度,采取有效技术措施,并积极利用互联网安全服务提升整体防护水平,确保互联网信息服务安全稳定运行。