随着数字经济的蓬勃发展和智能设备的普及,互联网已深度融入社会生产生活的方方面面。网络攻击、数据泄露、电信诈骗等安全威胁也日益严峻。为此,我们特别编撰《互联网安全使用宝典》,并从个人防护、技术保障、服务支撑三个维度,系统性地介绍互联网安全服务体系的建设与应用,旨在帮助广大用户筑牢安全防线,畅享数字生活。
一、个人安全用网基本准则
- 强密码与多因素认证:为重要账户设置高强度密码(长度≥12位,包含大小写字母、数字和符号),并启用多因素认证(MFA),避免使用相同密码。
- 软件与系统更新:及时安装操作系统、浏览器及安全软件的最新补丁,修复已知漏洞,降低被攻击风险。
- 谨慎点击与下载:不轻信陌生链接、邮件附件和不明二维码,仅从官方应用商店或可信源下载软件。
- 公共Wi-Fi安全:避免在公共无线网络下进行网银转账、登录敏感账户等操作;必要时使用VPN加密通信。
- 隐私保护意识:在社交平台谨慎发布个人及家庭信息,定期检查应用权限,关闭不必要的定位、通讯录访问。
- 数据备份习惯:对重要文件进行定期备份(如云存储+本地离线备份),防范勒索软件攻击导致的数据丢失。
二、企业/组织网络安全服务要点
对于企业及组织机构,建议部署以下安全服务保障业务连续性:
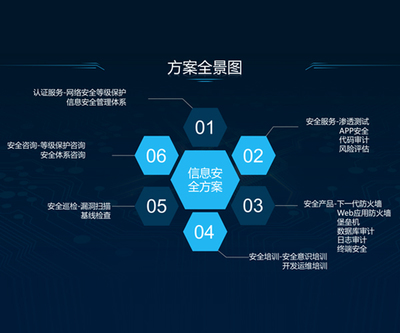
- 边界防护服务:下一代防火墙、入侵检测/防御系统(IDS/IPS),实时过滤恶意流量。
- 终端安全管理:统一终端防护平台(EPP),集中管理防病毒、补丁分发、外设管控。
- 身份与访问管理:实施零信任架构,基于角色授权,最小权限原则,并记录审计日志。
- 数据安全服务:对敏感数据分类分级,采用加密存储与传输,部署数据防泄漏(DLP)方案。
- 云安全服务:选用合规云服务商,配置安全组、WAF、数据库审计等云原生安全能力。
- 安全监测与响应:建立7×24小时安全运营中心(SOC),结合SIEM平台进行日志关联分析,制定应急响应预案并定期演练。
三、互联网安全服务生态与支撑
完善的互联网安全服务离不开多方协同:
- 安全咨询与风险评估:专业机构提供合规咨询(等保2.0、GDPR等)、渗透测试与风险评估服务,帮助定位隐患。
- 安全培训与意识教育:定期开展钓鱼邮件演练、安全 coding 培训、全员安全意识讲座,提升人为因素的安全水位。
- 威胁情报共享:加入行业威胁情报共享组织,及时获取最新攻击指标(IoC),实现主动防御。
- 应急响应与取证:与专业应急响应团队建立联系,确保安全事件发生时能快速遏制、根除并溯源。
- 保险与合规服务:网络安全保险可转移部分风险损失,同时借助第三方合规审计服务满足监管要求。
四、遭遇安全事件时的应对流程
- 立即隔离:断开受感染设备网络连接,防止横向扩散。
- 保留证据:对系统日志、异常文件进行备份,不要轻易删除。
- 及时报告:向单位安全负责人或相关监管部门报告,启动应急预案。
- 专业处置:联系安全服务商或应急响应团队进行清除、恢复与加固。
- 复盘改进:分析根本原因,修复漏洞,更新策略,避免同类事件再次发生。
##
互联网安全是动态持续的过程,需要技术、管理与人员意识三管齐下。个人应养成良好的安全习惯,组织需建立体系化的安全服务能力,并善用外部专业服务资源。只有将《互联网安全使用宝典》中的准则转化为日常行动,并依托健全的互联网安全服务生态,我们才能在数字化浪潮中行稳致远。