随着Web业务成为企业与用户交互的核心入口,网站面临的安全威胁呈现出攻击手段多样化、攻击流量规模化、攻击目标精准化三大趋势。DDoS流量攻击、Web应用漏洞利用、自动化爬虫与业务欺诈等风险交织,单点防护已难以应对。构建一套以“拒绝攻击”为核心目标的网站安全一站式解决方案,推动互联网安全服务从碎片化工具向体系化能力转型,已成为保障业务连续性与数据资产安全的必然选择。
一、网站安全面临的核心挑战
当前网站攻击呈现三个显著特征:
- 攻击手段复合化:攻击者常将大流量DDoS攻击作为掩护,同步发起CC应用层攻击、SQL注入、跨站脚本等 Web 漏洞利用,形成混合攻击链,传统单一防护设备难以协同响应。
- 攻击来源分散化:僵尸网络、代理池与云资源滥用使攻击源遍布全球,基于IP黑名单的静态防御迅速失效,需要具备实时情报与行为分析能力的动态防护。
- 业务安全边界模糊:恶意爬虫、撞库、刷单等业务层攻击往往模拟正常用户行为,仅靠网络层防护无法识别,需将安全能力下沉至应用与业务逻辑层。
上述挑战要求安全方案具备“检测—阻断—溯源—运营”的闭环能力,而非堆叠孤立的安全产品。
二、一站式解决方案的整体架构
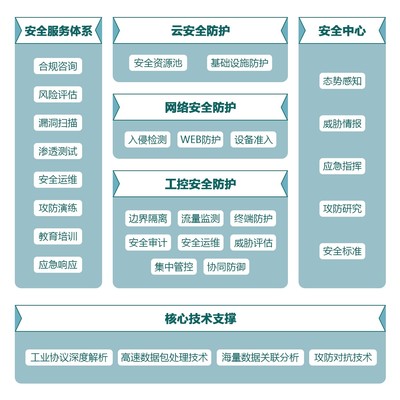
面向“拒绝攻击”目标的一站式网站安全解决方案,应以统一安全运营平台为中枢,分层构建四类核心能力:
- 边缘防护层:通过高防IP与CDN边缘节点,在流量入口处完成大流量DDoS清洗,基于流量特征与行为基线实现秒级牵引与过滤,保障源站不被流量洪峰击穿。
- 应用防护层:部署WAF(Web应用防火墙)对OWASP Top 10风险进行实时拦截,结合语义分析引擎降低误报率;对API接口实施鉴权、限流与参数校验,防止接口滥用与数据泄露。
- 业务安全层:引入人机识别与行为风控模型,对爬虫、薅羊毛、撞库等业务攻击进行识别与分级处置,在保障正常用户体验的前提下阻断恶意自动化行为。
- 安全运营层:以SIEM与SOAR为支撑,集中采集各层日志与告警,实现攻击链关联分析与自动化编排响应,将平均响应时间从小时级压缩至分钟级。
四层能力通过统一策略管理打通,避免各自为战,形成从流量清洗到业务风控的纵深防御体系。
三、化解实施落地的现实难点
在实际建设过程中,企业常面临预算有限、运维力量薄弱、分布式部署策略复杂以及定制化响应不足等问题。为解决这些难点,一站式方案需具备开放集成与外部服务协同能力:
其一,通过标准API与主流云平台、SIEM系统对接,降低与现有IT架构的集成成本,避免重复建设。
其二通过安全托管服务(MSS)模式,将由专业团队承担7×24小时监控、策略调优与应急响应,弥补企业安全运维人力缺口。
其三,采用流量牵引与DNS调度相结合的方式,简化多节点分布式防护的配置复杂度;同时保留策略自定义接口,满足行业合规与业务特殊场景的定制需求�。
四、互联网安全服务的价值延伸
一站式解决方案的价值不仅在于阻断攻击,更在于将安全能力转化为可持续的互联网安全服务:
1. 持续威胁情报服务:基于全球攻击样本与漏洞情报,提前下发防护规则,实现从被动响应到主动免疫的转变。
2制定应急响应与演练服务:定期开展红蓝对抗与攻防演练,验证防护策略有效性,输出可落地的加固建议。
3. 合规支撑服务:覆盖等保2.0、数据安全法等要求,提供日志留存、审计追溯与风险评估报告,降低合规成本。
4. 安全可视化服务:通过统一仪表盘呈现攻击态势、防护效果与业务健康度,为管理层决策提供数据支撑。
五、实践建议
企业在选型与落地时,建议遵循“先评估、后分层、再运营”的路径:首先开展资产梳理与风险评估,明确关键业务与暴露面;其次按流量入口、应用层、业务层分阶段部署防护能力,避免一次性改造带来的业务中断风险;最后建立常态化安全运营机制,将告警处置、策略优化与攻防演练纳入日常流程。优先选择具备高防资源、WAF能力与托管运营服务完整链条的互联网安全服务商,确保方案的可扩展性与服务连续性。
“拒绝攻击”不是单一设备的性能指标,而是一套覆盖流量、应用、业务与运营的体系化能力。以一站式网站安全解决方案为骨架,以持续互联网安全服务为血肉,企业才能在攻防对抗中保持主动,在保障业务安全的同时释放数字化增长潜力。