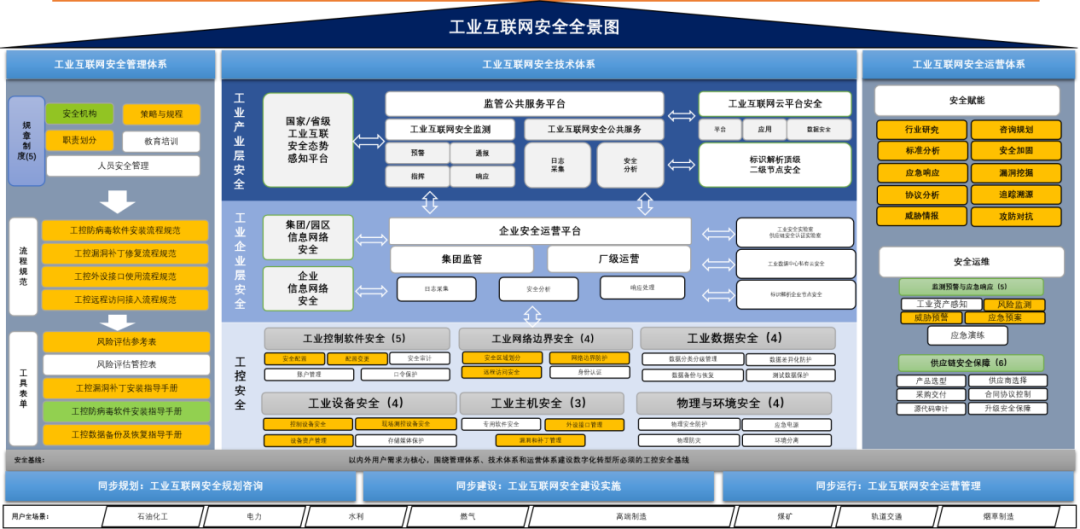
随着工业互联网的快速发展,工业网络与互联网的深度融合使安全生产面临全新挑战。工业互联网安全不仅关乎企业生产连续性和设备运行可靠性,更涉及关键基础设施的稳定与国家安全。与此传统互联网安全服务体系也在向工业场景延伸,二者逐步走向协同。
一、工业互联网安全的特殊性与核心风险
工业互联网将OT(运营技术)与IT(信息技术)打通,打破了过去物理隔离的安全边界。其安全特点体现在:
- 优先级不同:工业场景重在可用性和实时性,安全措施不能影响生产控制流程;
- 资产类型多样:PLC、DCS、SCADA等工业控制系统长期运行,补丁与升级困难;
- 攻击后果放大:一旦遭勒索软件或定向攻击,可能导致停产、设备损坏甚至人身安全事故。
常见风险包括:老旧协议缺乏认证与加密、边界防护不足、远程运维通道未受管控、供应链设备存在后门或漏洞,以及员工安全意识薄弱导致口令弱与违规外联。
二、互联网安全服务在工业场景中的延伸
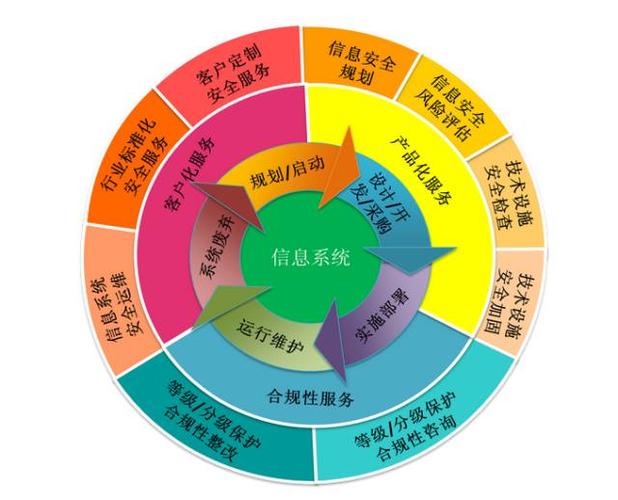
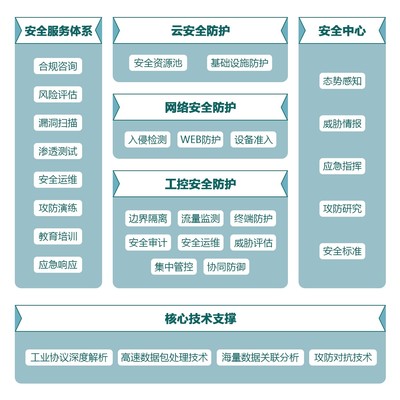
互联网安全服务涵盖监测预警、风险评估、防护加固、应急响应等能力,正通过以下方式服务工业互联网安全:
- 安全监测与威胁情报:利用流量探针与威胁情报平台,发现异常访问、横向移动与恶意软件通信;
- 漏洞管理与风险评估:面向工业资产开展无损扫描与人工核查,形成风险台账;
- 边界防护与访问控制:部署工业防火墙、零信任远程访问方案,收敛暴露面;
- 安全运营服务:通过SOC/工业安全运营中心提供7×24小时监测、告警研判与处置;
- 应急响应与演练:制定预案、开展攻防演练,缩短处置恢复时间。
三、协同推进的关键举措
- 建立分级分类的安全管理体系:按工业资产重要程度定义保护等级,安全服务与之匹配资源;
- 坚持“安全不干扰生产”原则:在部署检测与防护设备时采用旁路或最小影响模式,事前测试验证;
- 强化隔离与最小权限:划分安全域与IT/OT边界,控制远程运维权限与操作审计;
- 深化供应链与设备安全:入网前安全检测、固件完整性校验、漏洞跟踪治理;
- 提升人员与制度能力:定期培训、明确安全责任、开展常态化应急演练。
四、
工业互联网安全与传统互联网安全服务并非彼此替代,而是能力互补。工业企业应结合自身工艺特点与信息化基础,借助专业安全服务构建覆盖“监测—评估—防护—响应—改进”的闭环安全管理能力。只有在保障生产安全稳定运行的前提下推动持续防护,才能实现工业互联网高质量、可持续发展。