第一章 概述
随着工业互联网的深入发展与智能工厂的普及,2025年的工业制造环境已高度数字化、网络化、智能化。设备互联、数据流动和云边协同的深化也带来了前所未有的安全挑战。本指南旨在为工业互联网智能工厂提供一套系统性的安全风险评估方法与防护体系建设框架,帮助企业在享受智能化红利的构建起主动防御、纵深防御的安全能力,保障生产连续性、数据完整性与业务机密性。
第二章 安全风险评估
2.1 评估范围与对象
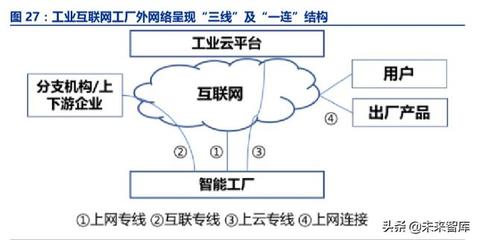
风险评估应覆盖智能工厂的全要素,包括:工业现场设备(PLC、DCS、SCADA、机器人等)、工业网络(OT网络、IT网络、5G专网、边缘网关)、工业互联网平台(IaaS、PaaS、SaaS)、数据资产(工艺参数、生产数据、用户信息)、以及人员与第三方服务。重点识别OT与IT融合后暴露的跨域攻击路径。
2.2 评估方法
建议采用资产识别—威胁建模—脆弱性检测—影响分析—风险计算的标准化流程。结合自动化扫描工具与人工核查,针对工业协议(Modbus、OPC UA、Profinet等)进行深度报文检测;利用攻击图(Attack Graph)技术模拟APT攻击链;对关键设备进行固件逆向与漏洞挖掘。引入业务影响分析(BIA),量化停机、质量事故、安全事故带来的损失。
2.3 主要风险场景
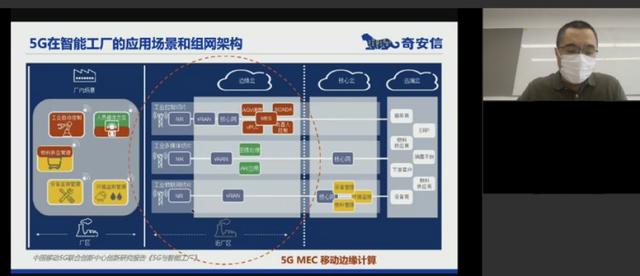
2025年典型风险包括:勒索软件攻击导致产线停摆、供应链攻击植入恶意固件、边缘节点被控成为跳板、无线网络入侵扰乱控制指令、云平台配置错误引发数据泄露、以及针对AI模型的数据投毒。应重点关注5G+工业互联网场景下的切片安全与MEC边缘计算安全。
第三章 防护体系建设
3.1 总体架构
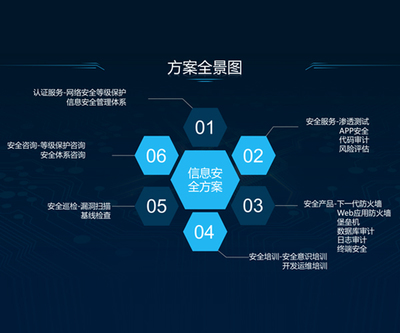
遵循“一个中心,三重防护”的思路,构建安全技术体系、安全管理体系与安全运营体系。以工业互联网安全态势感知平台为中心,实施校园式分区隔离(IT/OT隔离)、纵深防御(边界、网络、主机、应用、数据)与动态赋能(零信任、AI驱动的威胁检测)。
3.2 安全技术措施
边界防护:部署工业防火墙、单向隔离网闸,实施严格的访问控制策略;采用白名单机制限制非法设备接入。
网络防护:采用工业入侵检测系统(IDS)与入侵防御系统(IPS),对工控协议进行深度解析;构建OT网络微隔离,限制横向移动;5G专网启用用户面完整性保护和切片隔离。
端点防护:在工程师站、操作站及工业主机上部署白名单防病毒软件与主机入侵检测(HIDS);对PLC等嵌入式设备实施固件完整性校验与安全启动。
数据安全:实施数据分类分级,对敏感工艺数据与个人信息进行加密存储与传输;采用数据防泄露(DLP)技术;建立异地备份与容灾机制。
身份与访问管理:建设统一身份认证平台,实施多因素认证;基于零信任理念,对人员、设备、应用进行持续动态授权。
3.3 安全管理措施
制定工业互联网安全管理制度,明确职责分工;建立供应链安全管理流程,对供应商进行安全准入与持续评估;加强人员安全意识培训与钓鱼演练;制定应急预案并定期开展攻防演练。
3.4 安全运营
建立7×24小时安全运营中心(SOC),通过SIEM、SOAR平台实现安全事件的集中监控、自动化响应与闭环处置;利用威胁情报提升对新型攻击的预警能力;定期开展渗透测试与红蓝对抗,持续优化防护策略。
第四章 实施路径与建议
建议企业分三阶段推进:第一阶段(1-3个月)完成资产梳理与风险评估,建立基础安全制度;第二阶段(3-6个月)部署核心防护技术措施,构建监测响应能力;第三阶段(6-12个月)完善安全运营体系,实现持续改进。关注合规要求,对照《网络安全法》《数据安全法》《工业互联网安全防护指南》等法规标准,确保安全建设合法合规。
2025年的工业互联网智能工厂安全建设是一场持久战。企业需以风险评估为先导,以技术与管理双轮驱动,以安全运营为保障,构建起适应智能化发展的动态安全防护体系,为工业数字化转型保驾护航。